Tekoälyn hallintamalli ei synny yhdellä ohjeella
Tekoälyn hallintamalli tarkoittaa yhteistä tapaa päättää, mihin tekoälyä organisaatiossa käytetään, millä ehdoilla ja kuka mistäkin vastaa. Kyse ei ole yhdestä dokumentista eikä yhden asiantuntijan tehtävästä, vaan rakenteesta, joka yhdistää tietosuojan, tietoturvan, juridiikan, toiminnan ja johdon päätöksenteon.
Monessa kunnassa ja organisaatiossa tekoälyn ympärillä tapahtuu tällä hetkellä paljon. Copilotia tai muita tekoälypalveluja otetaan käyttöön tai niiden käyttöönottoa valmistellaan. Tietosuojavaikutuksia arvioidaan, tietoturvaa selvitetään, henkilöstölle laaditaan ohjeita ja järjestetään koulutuksia. Eri yksiköissä kokeillaan uusia käyttötapoja, ja samalla johto pohtii, mitä tekoälyn käytöstä pitäisi linjata.
Silti kokonaisuus voi jäädä yllättävän epäselväksi.
Syynä ei yleensä ole se, ettei mitään tehtäisi. Päinvastoin: oikeita asioita tehdään paljon, mutta eri puolilla organisaatiota. ICT tarkastelee teknologiaa ja käyttöympäristöä, tietosuoja henkilötietojen käsittelyä, tietoturva tiedon suojaamista, HR henkilöstön osaamista ja toimialat sitä, missä tekoäly voisi helpottaa työtä tai parantaa palveluja.
Ennemmin tai myöhemmin nämä näkökulmat kohtaavat saman kysymyksen äärellä: miten organisaatiossa päätetään, mihin tekoälyä saa käyttää, millä ehdoilla ja kuka siitä vastaa?
Silloin käy ilmi, ettei pöydällä olekaan viittä tai kuutta toisistaan irrallista tekoälyasiaa. Kyse on yhdestä kokonaisuudesta, jota on tähän asti tarkasteltu organisaation eri suunnista.
Miksi tekoälyn hallinta hajoaa moneen suuntaan?
Tekoälyn hallintaa on vaikea sijoittaa siististi yhden vastuualueen alle, koska mikään yksittäinen toiminto ei pysty ratkaisemaan koko kysymystä.
Tietosuojavastaava arvioi henkilötietojen käsittelyyn liittyviä riskejä, mutta hänen tehtävänsä ei ole päättää, mihin tekoälyä organisaatiossa kannattaa käyttää. ICT tuntee järjestelmät, sopimukset ja tekniset ratkaisut, mutta ei yksin ratkaise sitä, milloin tekoälyn käyttö on toiminnan kannalta perusteltua. HR vastaa henkilöstön osaamisen kehittämisestä, mutta koulutuksella ei voi korvata puuttuvia linjauksia.
Johto puolestaan joutuu tekemään valintoja siitä, miten organisaatio tekoälyä hyödyntää, vaikka teknisten, juridisten tai tietoturvaan liittyvien yksityiskohtien arviointi ei kuulu johdon tehtäväksi.
Siksi olennaisin kysymys ei ole, kuka organisaatiossa ”omistaa tekoälyn”. Olennaisempaa on se, miten eri asiantuntijoiden tieto saadaan muutettua yhteisiksi päätöksiksi ja käytännön toimintatavoiksi.
Työkalusta kysyminen johtaa helposti harhaan
Tekoälyn käyttöönotossa kysytään usein, saako tiettyä tekoälypalvelua käyttää henkilötietojen kanssa, onko sen käyttäminen turvallista tai voidaanko palvelu ylipäätään hyväksyä organisaation käyttöön.
Kysymykset ovat tarpeellisia, mutta liian yleisinä ne johtavat helposti harhaan.
Sama tekoälypalvelu voi olla yhdessä käyttötarkoituksessa melko ongelmaton ja toisessa vaatia huomattavasti perusteellisempaa arviointia. On eri asia pyytää hyväksyttyä tekoälypalvelua ehdottamaan vaihtoehtoisia otsikoita julkiseen tiedotteeseen kuin käyttää tekoälyä henkilötietojen analysointiin prosessissa, joka vaikuttaa kuntalaisen palveluun tai asian käsittelyyn.
Siksi työkalun lisäksi pitää kysyä, mihin tekoälyä käytetään, mitä tietoa siinä käsitellään ja mitä seurauksia käytöllä voi olla.
Kun katse siirtyy työkalusta käyttötapaukseen, myös kokonaisuus alkaa hahmottua. Käyttötapauksessa kohtaavat tietosuoja, tietoturva, juridiikka, toiminnan tavoitteet, henkilöstön osaaminen ja vastuut.
Ensin tarvitaan yhteinen käsitys reunaehdoista
Jokaista uutta käyttötapausta ei kuitenkaan pidä lähteä arvioimaan tyhjästä. Organisaation on ensin muodostettava yhteinen käsitys siitä, millaisessa ympäristössä tekoälyä voidaan käyttää ja mitkä ovat käytön yleiset reunaehdot.
Käytännössä pitää esimerkiksi selvittää, mitä tekoälypalveluja organisaatiossa voidaan käyttää, millaista tietoa niissä voidaan käsitellä, miten henkilötiedot ja salassa pidettävät tiedot huomioidaan sekä mitä tietoturvasta, käyttöoikeuksista, tiedonhallinnasta ja muista oikeudellisista vaatimuksista pitää tietää.
Joissakin tilanteissa tarvitaan tietosuojaa koskeva vaikutustenarviointi, toisissa tietoturva-arviointia, oikeudellista tarkastelua tai muita vaikutustenarviointeja. Niiden tarkoituksena ei kuitenkaan ole tuottaa mahdollisimman paljon uusia dokumentteja. Arviointien pitää tuottaa tietoa päätöksenteon tueksi.
Myös Kuntaliiton ohjeissa tekoälyn käyttöönottoa tarkastellaan kokonaisuutena, jossa samaan käyttötapaukseen voivat liittyä esimerkiksi tietosuoja, tiedonhallinta, julkisuus, perusoikeudet ja muut oikeudelliset velvoitteet. Siksi näitä kysymyksiä ei ole järkevää käsitellä toisistaan täysin irrallisina.
Selvityksistä pitää päästä linjauksiin
Juuri tässä kohtaa monessa organisaatiossa syntyy katkos.
Taustalla voi olla perusteellinen tietosuojan arviointi ja hyvä käsitys tietoturvasta, mutta tavallinen työntekijä miettii silti maanantaiaamuna, saako hän käyttää tekoälyä juuri siinä työtehtävässä, joka hänellä on edessään.
Asiantuntija-arviointi ja henkilöstölle annettava toimintalinja eivät ole sama asia.
Arviointi kertoo, millaisia riskejä käyttöön liittyy, mitä palvelussa tapahtuu ja mitä lainsäädäntö edellyttää. Organisaation tehtävä on muuttaa tämä tieto käytännön päätöksiksi: mitä palveluja käytetään, mihin niitä saa käyttää, millaista tietoa niissä saa käsitellä, milloin työntekijä voi toimia yhteisten ohjeiden perusteella ja milloin tarvitaan tarkempaa arviointia. Samalla pitää olla selvää, kuka uuden käyttötavan voi hyväksyä.
Jos yhteisiä vastauksia ei ole, tulkintavastuu valuu helposti henkilöstölle. Työntekijä joutuu silloin ratkaisemaan asioita, joiden arvioimiseen hänellä ei pitäisi edes olla tarvittavaa tietoa.
Kyse ei ensisijaisesti ole henkilöstön osaamisvajeesta. Kyse on hallinnan vajeesta.
Koulutus ei voi korvata puuttuvia päätöksiä
Tämä näkyy erityisen selvästi henkilöstön osaamisen kehittämisessä.
Tekoälyn käyttöönotto aloitetaan edelleen usein koulutuksesta. Henkilöstölle opetetaan, mitä generatiivinen tekoäly tekee, miten hyvä kehote kirjoitetaan ja millaisissa työtehtävissä tekoälystä voisi olla hyötyä.
Koulutusta tarvitaan, mutta sillä ei ratkaista sitä, mitä organisaatiossa saa tehdä.
Jos yhteiset reunaehdot ja linjaukset puuttuvat, työntekijälle annetaan käytännössä ristiriitainen tehtävä: käytä tekoälyä rohkeasti, mutta päättele itse, milloin käyttö on sallittua, millaista tietoa voit käsitellä ja missä tilanteessa riski kasvaa liian suureksi.
Kun organisaatio on ensin tehnyt omat päätöksensä, koulutuksen rooli muuttuu. Henkilöstölle voidaan silloin kertoa konkreettisesti, mitä palveluja käytetään, millaisissa tehtävissä niistä on hyötyä, mitä tietoa niissä voidaan käsitellä ja milloin tarvitaan lisäarviointia.
Osaamisen kehittäminen kytkeytyy silloin todelliseen työhön sen sijaan, että henkilöstölle opetettaisiin yleisiä tekoälytaitoja irrallaan organisaation omista toimintatavoista.
Uusille käyttötapauksille tarvitaan yhteinen arviointitapa
Vaikka nykyinen tilanne saataisiin hyvin jäsennettyä, työ ei lopu siihen.
Seuraavalla viikolla joku ehdottaa uutta käyttötapaa. Voisiko tekoäly tiivistää asiakaspalautteita? Auttaa asiakirjojen luokittelussa? Tukea rakennusvalvonnan aineiston alustavaa analyysiä? Vastata kuntalaisten kysymyksiin agentin muodossa?
Jos jokainen uusi ehdotus käynnistää sähköpostiketjun siitä, kenen pitäisi ottaa asia käsittelyyn ja mitä pitäisi selvittää, organisaatiolta puuttuu vielä toimiva tapa hallita tekoälyn käyttötapauksia.
Tarvitaan yhteinen arviointitapa, jonka avulla voidaan nopeasti selvittää ainakin seuraavat asiat:
mitä ongelmaa käyttötapauksella ratkaistaan ja mitä hyötyä tavoitellaan
mitä tietoa tekoäly käsittelee
voiko käyttö vaikuttaa ihmisiin, palveluihin tai päätöksentekoon
mahtuuko käyttötapaus jo olemassa olevien linjausten sisään vai tarvitaanko tarkempaa arviointia
keiden pitää osallistua arviointiin ja kuka voi hyväksyä etenemisen.
Kaikkia käyttötapauksia ei silti pidä käsitellä samalla raskaudella. Hyvä hallintamalli ei tarkoita, että jokainen pieni kokeilu kulkee suuren arviointiprosessin läpi. Sen pitäisi tehdä juuri päinvastoin: auttaa tunnistamaan nopeasti, mikä voidaan ratkaista kevyesti olemassa olevien linjausten perusteella ja missä tilanteessa tarvitaan perusteellisempaa arviointia.
Tekoälyn hallintamalli ei kuulu yhdelle asiantuntijalle
Tietosuojavastaavaa tarvitaan. Samoin tietoturvaa, ICT:tä, juridiikkaa, HR:ää ja toimialojen asiantuntemusta. Yhdellekään näistä ei kuitenkaan voi antaa vastuuta koko kokonaisuudesta.
Tekoälyn hallinnassa tehdään lopulta organisaatiota koskevia valintoja: mihin tekoälyä halutaan käyttää, millä ehdoilla edetään, millaisia riskejä voidaan hyväksyä, mihin kannattaa investoida ja kuka saa tehdä mitäkin päätöksiä.
Siksi kokonaisuus kuuluu myös johdolle.
Johdon ei tarvitse osata tehdä tietosuojavaikutusten arviointia tai arvioida tekoälyjärjestelmän teknisiä yksityiskohtia. Sen tehtävänä on huolehtia siitä, että eri asiantuntijoiden tuottama tieto ei jää irrallisiksi selvityksiksi, vaan muuttuu linjauksiksi, vastuiksi ja päätöksenteoksi.
Tässä on yksi tämän hetken keskeisistä tekoälyn johtamisen haasteista. Organisaatioissa ei välttämättä ole pulaa työstä, ohjeista tai asiantuntijoista. Pulaa on rakenteesta, joka yhdistää ne.
Mitä tekoälyn hallintamalli käytännössä tarkoittaa?
Tekoälypalvelut muuttuvat nopeasti, uusia käyttötapauksia syntyy jatkuvasti, sääntely tarkentuu ja organisaatiot oppivat vähitellen, missä tekoälystä syntyy todellista hyötyä.
Siksi tekoälyn hallintaa ei kannata rakentaa projektiksi, jonka lopputuloksena syntyy valmis ohje tai yksi hyväksytty järjestelmä.
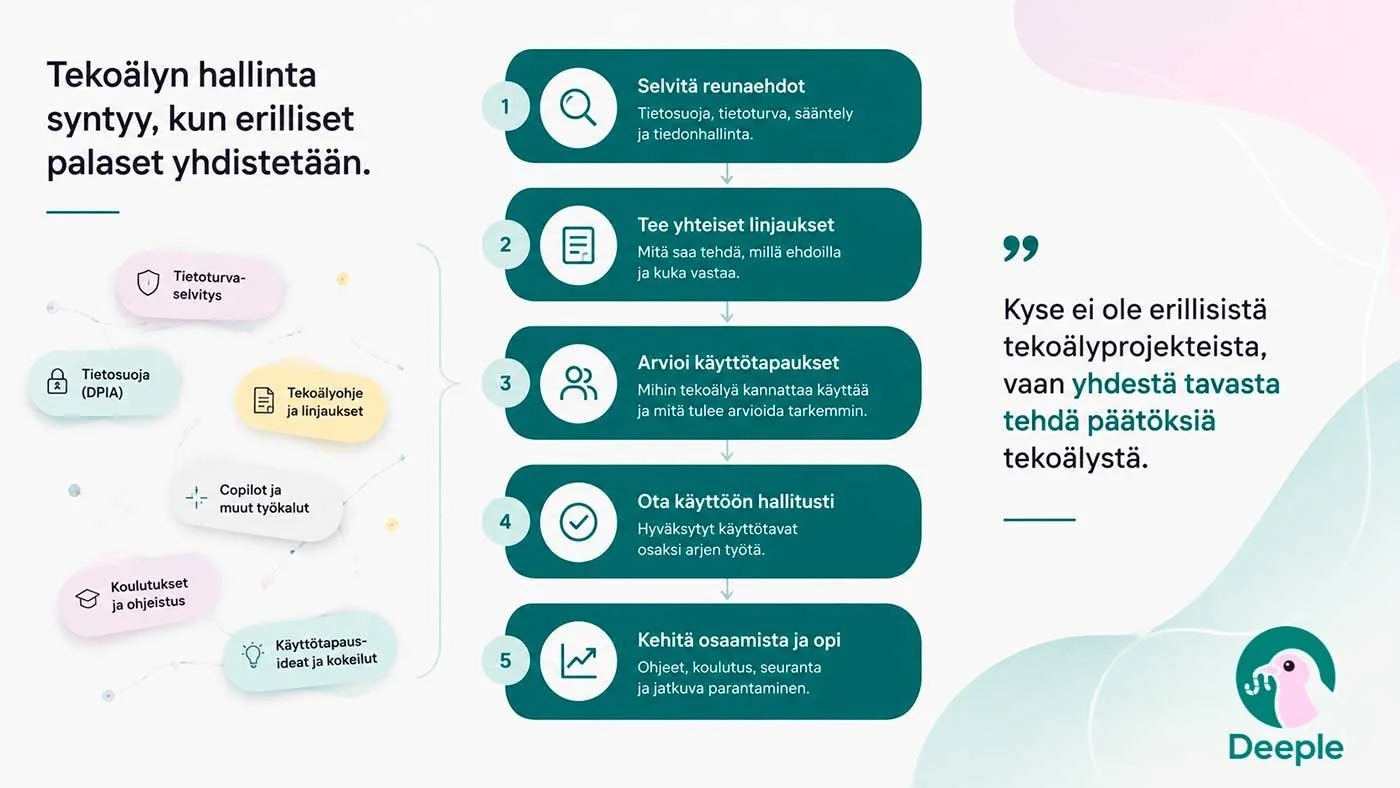
Paljon tärkeämpi kyvykkyys on se, että kun organisaatiossa syntyy seuraava uusi tekoälyn käyttötapaus, tiedetään, miten sen kanssa toimitaan. Mitä pitää selvittää? Keiden pitää osallistua arviointiin? Milloin tarvitaan tarkempi vaikutustenarviointi? Kuka voi tehdä päätöksen? Miten hyväksytty käyttötapa viedään osaksi työtä?
Kun nämä kysymykset eivät käynnistä joka kerta uutta selvityskierrosta, organisaatiolla alkaa olla toimiva hallintamalli.
Tekoälyn käyttö ei silloin enää koostu eri puolilla organisaatiota etenevistä kokeiluista ja projekteista. Käytössä on yhteinen rakenne: ensin ymmärretään tekoälyn käytön reunaehdot, niiden perusteella tehdään yhteiset linjaukset, uusia käyttötapauksia arvioidaan yhdenmukaisesti ja hyväksytyt käyttötavat viedään hallitusti osaksi työtä. Kokemuksista opitaan, ja linjauksia tarkennetaan tarpeen mukaan.
Lopuksi: tietoisesti vai vahingossa?
Organisaation pöydällä voi olla samaan aikaan Copilotin käyttöönotto, tietosuojavaikutusten arviointi, tekoälyohje, AI Actiin valmistautuminen, henkilöstön koulutukset, käyttötapauskokeilut ja tietoturvaselvitykset.
Ne näyttävät helposti seitsemältä eri projektilta.
Todellisuudessa ne ovat saman kokonaisuuden osia.
Tekoälyn hallintamallia ei voi delegoida yhdelle asiantuntijalle, eikä sitä synnytetä kirjoittamalla yksi kattava ohje. Hallintamalli syntyy siitä, että käytön reunaehdot, tietosuoja ja tietoturva, organisaation linjaukset, käyttötapausten arviointi, päätöksenteko ja henkilöstön käytännön osaaminen muodostavat yhdessä toimivan rakenteen.
Sen rakenteen voi rakentaa tietoisesti. Muuten se syntyy vähitellen itsestään — eri päätöksistä, ohjeista ja käytännöistä, jotka eivät välttämättä sovi yhteen.
Haluatko rakentaa organisaatiollenne tekoälyn hallintamallin, joka tukee arkea eikä pysäytä kehitystä? Varaa maksuton 15 minuutin keskustelu tai tutustu palveluun Tekoälyn hallintamalli.
Jos organisaationne tarvitsee ensin näkyvyyttä nykytilanteeseen, luonteva lähtökohta on Organisaation tekoälykartoitus – tilannekuva johdolle.